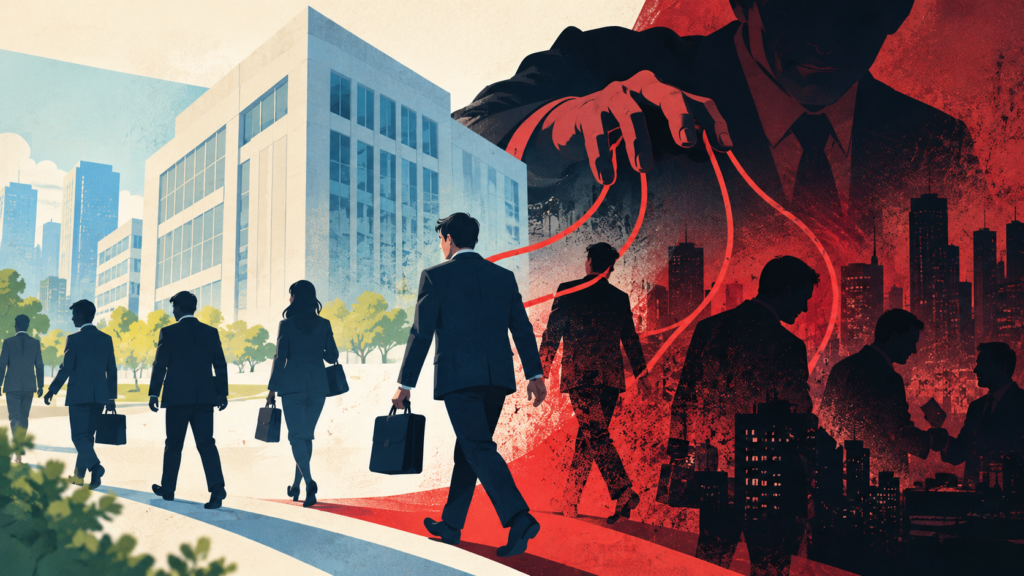
■序章 反社リスクは「巻き込まれる」から「育ててしまう」へ
✓ 企業が気づかぬうちに”反社のインフラ”になっている現実
「うちは反社会的勢力とは一切関わっていない」。多くの企業がそう考えているだろう。しかし現実はそう単純ではない。現代の反社勢力は企業の提供するサービスやシステムを巧妙に利用し、その基盤の上でビジネスを展開している。企業は被害者ではなく知らぬ間に加害の一端を担う”インフラ提供者”となっているのだ。
従来の反社リスク管理は暴力団関係者との直接取引を避けることに重点が置かれてきた。しかしデジタル化が進んだ現代では反社勢力は企業と直接対峙することなく正規のサービスを組み合わせて違法ビジネスを構築する。決済システム・クラウドサービス・物流ネットワーク・求人媒体。これらすべてが反社ビジネスの”部品”として機能している可能性がある。
問題の本質は企業が自社サービスの悪用を想定していないことにある。性善説に基づいたサービス設計・スピード重視の審査体制・形骸化した反社チェック。こうした企業側の構造的な弱点が反社勢力にとって格好の隙間となっている。企業は単に利用されているのではなく反社ビジネスの成長を”育てている”のである。
✓ SNS・キャッシュレス・ECが変えた反社ビジネスモデル
反社ビジネスのデジタルトランスフォーメーションは企業が想像する以上に進行している。かつて反社勢力の収益源は対面での恐喝や違法な取引が中心だった。しかし今やSNSでターゲットを集めキャッシュレス決済で資金を回収しECサイトで商品を販売する。すべてが合法的なサービスを経由して行われることで企業側は違法性に気づきにくい。
特殊詐欺を例に取ろう。犯罪グループはクラウドソーシングサイトで「簡単なデータ入力作業」として受け子を募集し、レンタルサーバーで偽の金融機関サイトを構築してSMS認証代行サービスで本人確認をすり抜け決済代行サービスで被害者から金銭を詐取する。個々のサービス提供企業は自社が犯罪に加担しているとは夢にも思わない。
情報商材や投資詐欺も同様だ。SNSの広告配信サービスを使って集客を行い、オンライン決済で高額な商材を販売しレビューサイトで偽の高評価を作り出す。マルチ商法組織はウェビナーツールで勧誘セミナーを開催してCRMツールで会員を管理、アフィリエイトシステムで販売網を拡大する。すべて正規のビジネスツールを使いながら違法な勧誘活動を展開しているのである。
さらに深刻なのはこうしたデジタル化された反社ビジネスが従来の暴力団組織とは異なる新興勢力によって担われていることだ。彼らは暴力や威圧を用いずITリテラシーを武器にする。組織は流動的で摘発されても別の形で再生する。企業の反社チェックデータベースには載らないため従来型の審査では検知は難しい。
✓ 見えない支援構造を放置することの致命的リスク
企業が反社ビジネスのインフラとなっていることが発覚した場合にはそのダメージは計り知れない。取引先からの信用失墜・金融機関による取引停止・上場企業であれば株価への影響も避けられない。「知らなかった」という弁明は社会的には通用しない。むしろ「管理体制が甘い企業」というレッテルを貼られ企業価値を大きく毀損することになる。
さらに恐ろしいのは一度インフラとして利用されると反社勢力との関係を断ち切ることが困難になる点だ。彼らは「これまでの取引実績」を盾にさらなる便宜を要求してくる。契約解除を試みればSNSでの風評被害をちらつかせたり別の名義で再契約を試みたりする。気づいた時にはすでに深い関係性が構築されてしまっているのだ。
法規制も強化されつつあり、犯収法(犯罪による収益の移転防止に関する法律)の改正により事業者の顧客管理義務は年々厳格化している。「知らなかった」では済まされない時代が到来している。企業は自衛のためにより高度な審査体制とモニタリング体制を構築しなければならない。
■第1章 反社のDX化が生んだ”企業依存型ビジネス”
1-1 暴力ではなく「外部サービス」に寄生する構造
現代の反社勢力はもはや暴力を主要な手段としていない。代わりに企業が提供する正規のサービスと組み合わせることで効率的なビジネスモデルを構築している。この変化は反社ビジネスの「DX化」と呼ぶべき質的転換である。
従来型の反社ビジネスは対面での接触が不可欠だった。用心棒代を請求する・債権回収を請け負う・違法な貸金業を営む。いずれも相手と直接向き合い、時には威圧する必要があった。しかしデジタル技術の発達により対面接触なしでビジネスを完結できるようになった。
この構造転換の核心は「自前主義からの脱却」である。かつて反社組織は資金洗浄のためのダミー会社を自ら設立し違法商品の流通ルートを自前で構築していた。しかし今や決済は決済代行会社に物流は配送業者に顧客管理はクラウドサービスに委託できる。各プロセスを外部サービスに分散させることで全体像が見えにくくなり摘発リスクも低減する。
企業側から見れば個々の取引は通常のビジネスと変わらない。月額数万円のクラウド契約・数十万円の広告出稿・数百万円の物流委託。金額的にも取引内容的にも特段の異常は見当たらない。だからこそ反社勢力はこの「正常性の中に隠れる」戦略を多用する。
1-2 正規サービスを悪用する”非暴力型反社”の台頭
反社会的勢力というと暴力団を連想する人が多いだろう。しかし現在最も警戒すべきは暴力団とは無関係な「非暴力型反社」である。彼らは特殊詐欺グループ・悪質な情報商材販売者・違法なマルチ商法組織・闇バイト斡旋業者など多様な形態で存在している。
これらの組織に共通するのはITリテラシーの高さである。彼らはSNSのアルゴリズムを理解しSEO対策を施したウェブサイトを構築したうえで広告配信の最適化手法を駆使する。マーケティングオートメーションツールで見込み客の育成を行いCRMで顧客情報を管理しチャットボットで問い合わせに自動対応する。その手法は真っ当なスタートアップ企業と変わらない。
法的なグレーゾーンを突く巧妙さも特徴だ。「絶対に稼げる」とは言わず「稼げる可能性がある」と表現する。違法な商品は販売せず、合法ではあるが倫理的に問題のある商品を扱う。直接の勧誘は避け「興味のある方はDMください」とSNSで呼びかける。こうした微妙なラインを踏まえた運営により摘発を逃れ続ける。
さらに厄介なのはこれらの組織が従来の反社データベースに掲載されていない点だ。暴力団員名簿や警察の反社リストには載っていないため通常の反社チェックでは引っかからない。登記簿上も問題なく役員の経歴も一見すると正常だ。しかしその実態は完全に反社会的なビジネスモデルである。
1-3 弱い企業ほど”反社の生産性向上”に加担しやすい理由
反社勢力が狙うのは必ずしも大企業ではない。むしろ審査体制が甘く契約プロセスが簡素な中小企業やスタートアップ企業こそが格好のターゲットとなる。こうした企業は売上確保を優先するあまり顧客審査を十分に行わない傾向がある。
スタートアップ企業は特に危険だ。資金繰りに追われ「まず売上を」というプレッシャーの中で十分な審査体制を構築する余裕がない。創業間もない企業では反社チェックのノウハウも蓄積されていない。さらに「スピード感」を重視する企業文化が慎重な審査を妨げる。こうした隙間を反社勢力は的確に突いてくる。
中小企業も同様のリスクを抱えている。専任のコンプライアンス担当者を置く余裕がなく社長や営業担当者が兼務で審査を行うケースが多いため、反社チェックデータベースへのアクセス権すら持っていない企業も珍しくない。「長年の取引先だから」「紹介されたから」という理由だけで契約してしまい後になって問題が発覚する。
さらに問題なのはこうした企業が反社ビジネスの「実験場」として利用されることだ。反社勢力はまず審査の緩い企業で取引実績を作りそれを信用の裏付けとして大手企業にアプローチする。「○○社とも取引があります」という実績が次の被害企業を生む構造になっている。弱い企業での小さな見逃しが業界全体のリスクを高めているのである。
■第2章 企業が知らぬ間に提供している”反社インフラ”とは
2-1 決済代行・口座・クレカ枠が闇ビジネスを支えている
決済システムは反社ビジネスにとって最も重要なインフラである。どれだけ巧妙な詐欺を仕掛けても最終的に金銭を回収できなければ意味がない。そこで彼らが目を付けるのが決済代行サービスやクレジットカード決済システムだ。
決済代行会社はEC事業者とクレジットカード会社の間を仲介するビジネスを行っている。本来は健全なビジネスだが審査が甘い決済代行会社が存在することも事実で、反社勢力は複数の決済代行会社に申し込みを行い審査の緩い会社を見つけ出す。一度契約できればそこが詐欺ビジネスの資金回収ルートとなる。
さらに深刻なのは法人口座の不正利用である。反社勢力はペーパーカンパニーを設立して銀行口座を開設したり他人名義の口座を買い取ったりする。こうした口座が振り込め詐欺の振込先や違法商品の売上金の受け皿として機能する。金融機関は口座開設時に審査を行うが開設後の取引内容まで常時監視できているわけではない。
クレジットカードの不正利用も横行している。盗難カード情報を使った決済・ショッピング枠の現金化・架空請求による不正決済。こうした犯罪を成立させているのは決済を受け付ける加盟店審査の甘さである。実態のない事業者でもそれらしいウェブサイトを作れば加盟店契約を結べてしまうケースがある。
決済代行会社にとって顧客審査の厳格化は売上減少に直結するジレンマがある。競合他社との価格競争も激しく審査にコストをかけづらい。この構造的な問題が反社勢力に決済インフラを提供し続ける結果となっている。
2-2 レンタルサーバー・SMS認証・クラウドツールの悪用
デジタルインフラもまた反社ビジネスの重要な基盤である。レンタルサーバーはフィッシングサイトや詐欺サイトの開設に使われ海外のサーバー事業者の中には本人確認が緩く違法なコンテンツの削除要請にも応じないところがある。こうしたサービスが犯罪の温床となっている。
SMS認証代行サービスも悪用されており、多くのオンラインサービスは本人確認のためにSMS認証を導入している。しかしSMS認証代行サービスを使えば実際には自分の電話番号を使わずにアカウントを大量作成できる。こうして作られた大量のアカウントがSNSでのスパム行為やECサイトでの不正購入に使われている。
クラウドストレージやファイル共有サービスも標的だ。違法にコピーされた映像や音楽・個人情報のリスト・犯罪の手口を解説したマニュアルなどがクラウド上で共有されている。サービス提供企業は違法コンテンツの検知に努めているが暗号化されたファイルやパスワード保護されたファイルの中身までは確認できない。
ウェビナーツールやビデオ会議システムも違法な勧誘活動に使われ、マルチ商法の勧誘セミナー・投資詐欺の説明会・闇バイトの募集説明会などがオンラインで開催されている。対面での開催と違い参加者の身元確認も緩く録画も容易なため組織的な勧誘活動に最適なツールとなっている。
こうしたクラウドサービスの多くは月額数百円から数千円で利用できる。反社勢力にとって初期投資が少なく匿名性が高く摘発されても別のサービスに乗り換えやすい。企業側は自社サービスがこうした目的で使われることを想定していないため有効な対策を講じられていない。
2-3 物流・倉庫・配達代行サービスが反社の販路に
ECサイトの普及により物流サービスは誰でも簡単に利用できるようになった。しかしこの利便性が反社ビジネスの拡大を助けている。偽ブランド品・違法薬物・盗品などの配送に正規の物流サービスが使われているのだ。
特に問題なのは発送代行サービスの悪用である。発送代行サービスは商品の保管から梱包・発送までを一括で請け負うビジネスだ。EC事業者にとっては便利なサービスだが代行業者は預かった商品の中身まで詳しく確認しないケースが多い。そのため違法商品が混入していても気づかれにくい。
宅配ボックスや私設私書箱も悪用されている。犯罪グループは自宅や事務所に商品を配送せずこれらの中継地点を経由させる。こうすることで万が一摘発されても配送先と犯罪者の関連性を立証しにくくする。配送業者も最終的な受取人が誰なのか把握できない。
倉庫業者も無関係ではない。大量の在庫を保管する倉庫サービスが違法商品の保管場所として使われるケースがある。倉庫業者は預かった荷物の中身を一つひとつ開封して確認するわけではないので「アパレル商品」「健康食品」と申告されればそれを信じるしかない。
配達代行サービスやフードデリバリーサービスも違法薬物の配達に悪用されている。一般の配達員自身が運んでいるものが違法薬物だとは知らずに配達してしまう。注文はアプリ経由で行われ支払いはキャッシュレス決済で完結するため配達員と顧客の間に直接的な接触がない。この匿名性が犯罪を助長している。
2-4 求人媒体・クラウドソーシングを経由した”偽装スタッフ”の供給
人材サービスもまた反社ビジネスのインフラとなっている。特に深刻なのは闇バイト募集が正規の求人媒体に掲載されてしまうケースだ。「高収入」「日払い可」「面接なし」といった魅力的な条件を掲げた求人広告が実は特殊詐欺の受け子や出し子を募集するものだったという事例が後を絶たない。
求人媒体運営企業は求人内容の審査を行っているが完璧にフィルタリングすることは難しい。「荷物の配送スタッフ」「書類の受け渡し業務」など一見すると正常な業務内容として掲載される。実際に応募してみて初めて違法行為への加担を求められることに気づく。その時にはすでに個人情報を渡してしまった後だ。
クラウドソーシングサイトも同様のリスクを抱えている。「データ入力」「アンケート回答」「レビュー投稿」といった簡単な作業として募集されているものが実は詐欺サイトへの誘導レビューやSNSでのステルスマーケティングだったりする。発注者の身元確認が甘いプラットフォームではこうした不正な発注が横行している。
さらに深刻なのは応募者自身が犯罪に巻き込まれるリスクだ。「簡単な仕事」と思って応募したら銀行口座の開設を指示されその口座が詐欺の振込先として使われる。「荷物を転送するだけ」と言われて引き受けたら盗品の運搬に加担させられる。こうして何も知らない一般市民が犯罪の片棒を担がされてしまう。
人材派遣会社も警戒が必要だ。実態のない派遣会社が形だけの労働者派遣契約を結び暴力団員や前科者を一般企業に送り込むケースがある。派遣先企業は派遣会社を信頼しているため派遣されてきた労働者の素性まで詳しく調べない。気づいた時には企業内部に反社勢力が入り込んでいる。
■第3章 善意の取引が”反社の信用力”を補強する瞬間
3-1 優良企業との取引実績が”偽の信用”になる
反社勢力にとって優良企業との取引実績は何よりも価値がある。それは単なる売上ではなく「信用」という無形資産を獲得することを意味するからだ。一度でも大手企業や上場企業との取引が成立すればその実績を前面に押し出して次の営業活動を展開できる。
「当社は○○社様とお取引させていただいております」。この一言が持つ威力は絶大だ。取引先候補の企業は「あの○○社が取引しているなら安心だろう」と考える。こうして最初の一社との取引が雪だるま式に信用を拡大させていく。反社勢力はこの信用の連鎖を計算して戦略を立てている。
さらに悪質なのは取引実績を誇張したり偽造したりするケースだ。実際には小規模な取引や既に終了した取引であっても「継続的な取引関係にある」かのように見せかける。企業ロゴを無断で使用した営業資料を作成し、あたかも公式パートナーであるかのように振る舞う。こうした虚偽表示によりさらに多くの企業を騙していく。
ウェブサイトにも注意が必要だ。反社勢力が運営するサイトに実在する優良企業のロゴが「取引先一覧」として掲載されていることがある。実際には一度も取引していないにもかかわらず勝手に掲載されており、被害企業がこれに気づくのは別の企業から「御社は○○社と取引があるのですか?」と問い合わせを受けた時だ。
この「信用のロンダリング」は反社ビジネスの中核的な戦略である。直接的に暴力や詐欺を働くのではなく合法的な取引を積み重ねながら信用を獲得しその信用を次の違法ビジネスに転用する。企業側は自社が反社勢力の信用構築プロセスの一部に組み込まれていることにまったく気づいていない。
3-2 「登記」「所在地」「役員」しか見ない与信の盲点
多くの企業が行っている反社チェックは登記情報・所在地・役員の経歴確認が中心だ。しかしこの表面的な審査だけでは現代の反社勢力を見抜くことは困難である。彼らはこうした審査をすり抜けるための対策を十分に講じているからだ。
登記簿謄本を取得してもそこに記載されているのは形式的な情報に過ぎない。資本金・役員名・事業目的。これらはすべてもっともらしく整えることができる。ペーパーカンパニーでも適切な書類さえ揃えれば登記は可能だ。登記情報が正常だからといってその企業が健全なビジネスを行っているとは限らない。
所在地確認も同様だ。多くの企業はGoogleストリートビューで所在地を確認したり実際に訪問したりする。しかしバーチャルオフィスやレンタルオフィスを契約していれば立派な住所を持つことができる。受付には常駐スタッフがおり郵便物も転送してくれるので外見上は何の問題もない企業に見える。
役員の経歴確認も限界があり反社データベースに掲載されている人物が役員になっているケースはむしろ稀だ。多くの場合に前面に立つのは「クリーンな経歴」を持つ人物である。彼らは過去に反社組織との関わりがなく逮捕歴もない。しかし背後で実際に指示を出しているのは別の人物だ。
さらに巧妙なのは役員を頻繁に交代させる手法で数ヶ月ごとに代表者が変わる企業は明らかに異常だ。しかし取引開始時点では正常に見えるため契約してしまう。その後役員が変わっても既存の契約は継続されるため企業側は気づかない。こうして実質的な支配者を隠したままビジネスを継続することになる。
3-3 ”正常性バイアス”が反社の成長を加速させる
企業が反社勢力との関わりに気づかない最大の理由は「正常性バイアス」にある。人間は自分にとって都合の悪い情報を無視したり過小評価したりする傾向がある。「まさかうちの取引先が反社勢力のはずがない」という思い込みが適切な判断を妨げる。
小さな違和感を見逃すことが大きな問題につながる。支払いが常に現金である・連絡がつきにくい・担当者がころころ変わる・事業内容の説明が曖昧。一つひとつは些細なことかもしれないがこうした兆候が複数重なれば警戒すべきだ。しかし「売上が上がっているから」「これまで問題がなかったから」と危険信号を無視してしまう。
社内での情報共有不足も問題を悪化させる。営業部門は売上を追い求め管理部門はコンプライアンスを重視し、この両者の間で情報が共有されず営業担当者が感じた違和感が経営層に伝わらない。逆に管理部門が「この取引先は危険かもしれない」と警告しても営業部門が「大丈夫です」と押し切ってしまう。
外部からの指摘も軽視されがちだ。取引先企業から「あの会社大丈夫ですか?」と問われても「こちらで確認済みです」と答えてしまう。匿名の通報があっても「誹謗中傷だろう」と片付けてしまう。こうして複数の警告信号が発せられているにもかかわらず企業は対応を怠る。
正常性バイアスを克服するには組織的な仕組みが必要だ。違和感を報告しやすい企業文化・部門を超えた情報共有体制・外部専門家による定期的な監査。こうした仕組みがなければ企業は自らの盲点に気づくことができない。反社勢力はこの盲点を熟知し巧妙に利用している。
■第4章 内部・周辺の人間が”反社化”してしまうケース
4-1 元社員・元請負の”単独反社化”という最新リスク
反社リスクは外部からだけもたらされるわけではない。かつて自社で働いていた元社員や業務委託契約を結んでいた元請負業者が退職後や契約終了後に反社ビジネスに転じるケースが増えている。この「内部出身の反社化」は従来の反社チェックでは検知できない新しいリスクだ。
元社員が特殊詐欺グループに加わる事例は決して珍しくない。在職中は真面目に働いていた人物が退職後に生活苦や借金から闇バイトに手を出してしまう。あるいはSNSで知り合った人物に誘われ簡単に稼げると信じて犯罪に加担してしまう。彼らは企業の内部事情を知っているため元勤務先の顧客情報を狙った詐欺を働くこともある。
さらに深刻なのは在職中に得た知識やノウハウを悪用するケースだ。決済システムの脆弱性を知っていた元エンジニアがその知識を使って不正アクセスを行い、顧客対応のマニュアルを知っていた元営業担当者がそのマニュアルを悪用してフィッシング詐欺を行う。企業にとって最も信頼していた人物が最大の脅威になる。
業務委託先の個人事業主やフリーランスも警戒が必要だ。契約期間中は問題なく業務をこなしていたが契約終了後に怪しいビジネスを始める。そして以前の取引先企業との関係を利用して新規顧客を獲得しようとする。「以前○○社の仕事をしていました」という経歴が不正なビジネスの信用補完に使われる。
企業は退職者や契約終了者との関係を断ち切るだけでなく彼らの動向を追跡する仕組みが必要となる。SNSでの発信内容・新しく始めた事業の内容・関わっている人物など完全な監視は不可能だが少なくとも社名や商標の不正使用がないかは定期的にチェックすべきだ。
4-2 副業・兼業先が反社化し、企業ブランドを巻き添えに
働き方改革により副業や兼業を認める企業が増えている。しかしこの柔軟な働き方が新たな反社リスクを生んでおり社員の副業先が反社ビジネスだった場合、本業の企業にも影響が及ぶ可能性があるからだ。
社員がSNSで副業について発信する際に本業の企業名や肩書を明記しているケースは多い。「○○株式会社でマーケティングを担当しながら副業で投資コンサルタントをしています」といったプロフィールだ。もしこの投資コンサルタント業が詐欺的なものだった場合は、○○株式会社の社員が詐欺に関与しているという印象を与えてしまう。
さらに深刻なのは社員が意図せず反社ビジネスに加担してしまうケースで「簡単に稼げる副業」として紹介されたビジネスが実は違法なマルチ商法または情報商材詐欺だったりする。社員本人はそれが違法だとは気づいてはいないが被害者から見れば「あの有名企業の社員が詐欺に関与している」と映る。
副業先での行動が本業の企業秘密を漏洩させるリスクもある。競合他社でのコンサルティング業務を副業として行い本業で得た情報を流してしまう。あるいは副業で知り合った人物が反社勢力で何気ない会話の中で企業の内部情報を話してしまう。情報漏洩は意図的なものだけでなく不注意からも発生する。
企業は副業を認める際にどのような業種や取引先が許容されるのかを明確にする必要がある。そして社員が副業を開始する際には事前申請と審査を義務付けるべきだ。副業先の事業内容・取引先・資金の流れ。これらを確認し反社リスクがないかをチェックする。自由な働き方と企業の安全性のバランスを取ることが求められている。
4-3 SNSコミュニティ(サロン・オンライン団体)で発生する新しい反社行動
オンラインサロンや投資コミュニティなどSNS上のコミュニティが反社的な活動の温床になっている。こうしたコミュニティに社員が参加している場合は企業にとって新たなリスクとなる。
オンラインサロンの中には表向きは自己啓発やスキルアップを謳いながら実際には高額な情報商材を売りつけたり怪しい投資案件の勧誘などがある。社員がこうしたサロンに加入して他の参加者に本業の企業名を明かしていれば企業の信用が勧誘に利用される恐れがある。
投資コミュニティも同様だ。仮想通貨やFX・不動産投資などをテーマにしたオンラインコミュニティで詐欺的な投資案件が広まることがある。社員が「○○社で働いています」と自己紹介すればその企業の信用力が詐欺案件の信頼性を高めてしまう。被害者は「あの企業の社員も投資しているから安心だ」と誤解する。
さらに深刻なのはコミュニティ内での集団勧誘だ。オンラインサロンのメンバー全員で特定の商品やサービスを一斉にSNSで宣伝する。実質的にはステルスマーケティングだが各メンバーは「自分の意見を発信しているだけ」と考えている。社員がこうした活動に加担し本業の企業名を明かしていれば企業が組織的な不正に関与しているかのような印象を与える。
企業は社員のSNS利用について一定のガイドラインを設ける必要がある。プライベートな発信は自由だが企業名や肩書を明示する場合は発信内容に責任を持つべきだ。怪しいコミュニティへの参加・不確かな情報の拡散・過度な商業的宣伝。こうした行動が企業ブランドを毀損するリスクを社員自身が理解しなければならない。
■第5章 企業が”反社の温床”にならないための予防設計
5-1 「使われるリスク」を前提としたサービス設計
反社リスクを真に防ぐには「悪用されることはない」という前提を捨てる必要がある。どれだけ厳格な審査を行っても完璧に悪意ある利用者を排除することは不可能だ。重要なのは「悪用される前提でシステムを設計する」という発想の転換である。
まず考えるべきは自社サービスがどのように悪用される可能性があるかだ。決済サービスであれば詐欺の資金回収に使われる。クラウドストレージであれば違法コンテンツの保管、求人サイトであれば闇バイトの募集など。こうしたリスクシナリオを洗い出しそれぞれに対する防御策を組み込む。
システム的な制限も有効だ。一日あたりの取引額上限を設定する・大量のアカウント作成を検知して自動停止する・異常なアクセスパターンをAIで監視する。完璧な防御は不可能だが少なくとも大規模な悪用は防げる。反社勢力にとって高セキュリティの「使いにくいサービス」は魅力的ではない。
利用規約の整備も重要だ。禁止行為を明確に列挙し違反時の対応を明記する。そして実際に違反が発覚した際には躊躇なくアカウント停止や契約解除を実行する。「売上が減る」「クレームが来る」といった懸念で対応を遅らせればそれが企業の弱点として認識される。
さらに利用者からの通報制度を充実させることで不審な取引や怪しいアカウントを発見した際に簡単に通報できる仕組みを用意する。通報内容は速やかに確認し必要に応じて調査や対応を行うことで利用者全体で監視する体制が反社勢力を排除する力となる。
5-2 取引開始よりも”更新時”が危険な理由
多くの企業は新規取引開始時には慎重に審査を行うが契約更新時にはチェックを省略しがちだ。しかし反社リスクは取引開始後に顕在化することが多い。むしろ更新時こそが最も危険なタイミングなのだ。
企業や個人の実態は時間とともに変化する。取引開始時には健全だった企業が数年後に反社勢力に乗っ取られることもある。代表者が交代し事業内容が変わり取引先が怪しくなる。こうした変化を見逃せば気づいた時には深い関係になってしまっている。
特に警戒すべきは、「途中変質」パターンだ。最初の数ヶ月は正常な取引を続け企業の信用を得てその後徐々に怪しい取引を増やしていく。決済額が急増する取引内容が当初の説明と異なる新しい要求が次々と出てくる。こうした兆候が現れたら即座に再審査を行うべきだ。
契約更新時には改めて反社チェックを実施する必要がある。登記情報の更新確認・役員の変更確認・事業内容の変化確認。そして取引実績のレビューも行う。異常な取引がなかったかクレームや苦情がなかったか。こうした情報を総合的に判断し契約を継続すべきか判断する。
自動更新契約にも注意が必要だ。契約更新の手続きが不要な自動更新は利用者にとって便利だが企業側のチェック機会を失わせる。最低でも年に一度は全契約先のレビューを行いリスクが高まっている取引先がないか確認すべきだ。
5-3 AI時代の本人確認・反社チェックの標準化
テクノロジーの進化と共に本人確認と反社チェックの手法も進化している。従来の人手による確認からAIや機械学習を活用した自動チェックへのシフトが進んでいる。しかし技術の進化は反社勢力の手口の進化とのイタチごっこでもある。
eKYC(電子的本人確認)はオンライン上で本人確認を完結させる技術だ。運転免許証やマイナンバーカードをスマートフォンで撮影し顔写真と照合する。しかし偽造された身分証明書やディープフェイク技術を使った顔認証突破の試みも報告されている。eKYCを過信せず複数の確認手段を組み合わせるべきだ。
AIによる異常検知も有効で過去の取引データから正常なパターンを学習しそこから逸脱した取引を自動検知する。例えば通常は月10万円程度の取引をしている顧客が突然100万円の決済を行った場合アラートが発せられる。人間では見逃しがちな微細な異常もAIなら検知できる。
ただしAIにも限界があり学習データにないパターンの攻撃には対応できない。また誤検知も多く正常な取引を誤って停止してしまうこともある。AIの判断を絶対視せず人間の専門家による最終確認を組み合わせることが重要だ。
反社チェックデータベースの活用も欠かせない。警察庁や民間企業が提供する反社データベースに照合し該当者がいないか確認する。ただしこれらのデータベースに掲載されているのは既に判明している反社勢力のみだ。新興の反社勢力や海外の犯罪組織は掲載されていない。データベースチェックは必要条件だが十分ではない。
5-4 社内・外部委託のKYCC(Know Your Customer’s Customer)
反社リスク管理の新しい概念としてKYCC(Know Your Customer’s Customer)が注目されている。自社の顧客だけでなく顧客の顧客さらにその先まで把握するという考え方だ。サプライチェーン全体の透明性を確保することがリスク管理の鍵となる。
例えば決済代行会社であれば自社と契約している加盟店だけでなくその加盟店がどのような顧客に商品を販売しているかまで把握する必要がある。加盟店自体は正常でもその顧客が詐欺の被害者であれば決済代行会社は間接的に詐欺に加担していることになる。
物流会社も同様だ。荷主企業が何を販売しているのかその販売先は誰なのか。こうした情報を把握することで違法商品の流通を防げる。もちろんすべての取引を詳細にチェックすることは現実的ではない。しかしリスクの高い取引についてはより深い調査を行うべきだ。
外部の専門機関に調査を委託することも有効だ。興信所や調査会社は企業の実態調査や人物の素行調査を専門としている。彼らは登記情報や財務諸表だけでは見えない情報を収集できる。コストはかかるが重要な取引先についてはこうした専門的な調査を行う価値がある。
社内での情報共有体制も重要だ。営業部門・管理部門・法務部門・それぞれが保有する情報を統合し多角的に判断する。営業担当者が感じた違和感、経理が気づいた異常な入金パターン・法務が確認した契約内容の矛盾。こうした断片的な情報を組み合わせることで全体像が見えてくる。
■第6章 反社に加担してしまう企業の”共通点”
6-1 スピード優先でチェックを省略する企業
反社リスクに無防備な企業の典型的な特徴は「スピード優先」の企業文化だ。売上目標達成のプレッシャーの中で審査プロセスを簡略化または省略する。こうした姿勢が反社勢力の侵入を許してしまうことになる。
特にスタートアップ企業や急成長を目指す企業にこの傾向は顕著で「競合に先を越される」「この案件を逃したくない」という焦りから十分な審査を行わずに契約してしまう。反社チェックには時間がかかるためデータベース照合だけでも数日・詳細な調査なら数週間の時間が必要になる。この待ち時間がビジネススピードを重視する企業にとって耐えられない。
営業部門と管理部門の対立も問題を深刻化させる。営業担当者は「早く契約したい」と考え、管理部門は「慎重に審査すべきだ」と主張する。この対立が解消されないまま営業部門の意見が通ってしまうケースが多い。特に営業成績が企業の業績を大きく左右する状況では管理部門の警告が軽視されがちだ。
経営層の姿勢も重要となる。トップが「売上第一」というメッセージを発信すれば現場はリスク管理を軽視することになり、逆に「コンプライアンスを最優先する」というメッセージを明確にすれば現場の意識も変わる。経営層が短期的な売上よりも長期的な企業価値を重視する姿勢を示すことが反社リスク管理の出発点である。
6-2 グレーな顧客を”少額だから”と放置する体質
「取引額が小さいから問題ない」という考え方も危険だ。確かに少額取引がもたらす直接的な損害は限定的かもしれない。しかしその少額取引がより大きなリスクの入り口となることを理解すべきだ。
反社勢力は最初から大きな取引を持ちかけてこない。まずは少額の取引で信頼関係を構築し徐々に取引額を増やしていく。あるいは複数の名義で少額取引を繰り返し全体としては大きな金額を動かす。個々の取引を見れば問題ないように見えるが全体を俯瞰すれば明らかに異常だ。
さらに問題なのは、「グレーな顧客」を放置する体質だ。完全にクロではないがシロとも言い切れない、こうした微妙な顧客について「まあ大丈夫だろう」と判断してしまう。しかしグレーは時間とともにクロに変わることが多く、最初の違和感を見逃したことで後に大きな問題に発展する。
「後で対処すればいい」という先送り体質も危険だ。「今は忙しいから落ち着いたら確認しよう」と考える。しかしその「落ち着いた時」は永遠に来ない。次々と新しい案件が舞い込み過去の懸念事項は忘れ去られる。そして問題が顕在化した時にはすでに手遅れになっている。
少額取引やグレーな顧客に対しても明確な基準を設けるべきで取引額に関わらず一定の基準を満たさない顧客とは取引しない。グレーと判断された顧客についてはより詳細な調査を行うか取引を見合わせる。曖昧な判断を許さない明確なルールとプロセスが必要だ。
6-3 ITリテラシーの低さが”反社の温床”を生む
デジタル化が進む現代においてITリテラシーの低さは致命的な弱点となる。反社勢力のビジネスモデルがデジタル化している中で企業側がその手口を理解していなければ対応のしようがない。
経営層のITリテラシー不足は特に深刻だ。「ITのことはよくわからない」と現場任せにし、デジタルリスクを軽視する。フィッシングサイトがどのように作られるのか、SNSでの詐欺勧誘がどう行われるのか、決済システムがどう悪用されるのか。こうした基本的な知識がなければ適切なリスク管理体制を構築できない。
現場レベルでもITリテラシーの格差が問題を生み、若手社員はデジタルツールに慣れているがベテラン社員は苦手意識を持っている。この格差が組織内のコミュニケーション不全を招く。若手が「この取引は怪しい」と感じてもそれをうまく説明できない。ベテランは「よくわからないがこれまで問題なかったから大丈夫だろう」と判断してしまう。
ITシステムのログ分析やモニタリングも専門知識がなければできない。異常なアクセスパターン、大量のアカウント作成、不自然な決済履歴。こうした兆候を検知するにはデータ分析のスキルが必要だ。しかし多くの企業ではこうした分析を行える人材が不足している。
ITリテラシー向上のためには継続的な教育が必要であり全社員を対象とした基礎研修や管理職向けのリスク管理研修、専門部署向けの技術研修。それぞれのレベルに応じた教育プログラムを用意し定期的に実施する。また外部の専門家を招いた講演会や最新の犯罪手口に関する情報共有会も有効だ。
■第7章 反社勢力よりも早く気づくための”兆候検知”の視点
7-1 反社組織の”デジタル行動パターン”を知る
反社勢力のデジタル活動にはいくつかの共通するパターンがある。これらのパターンを知ることで早期に異常を検知できる可能性が高まる。
まず注目すべきは短期間での大量登録だ。数日から数週間の間に数十から数百のアカウントが作成される。これは詐欺サイトの運営やSNSでのスパム行為、ECサイトでの不正購入などに使われる。通常の利用者であれば一人が複数のアカウントを持つことはあってもせいぜい数個程度だ。大量のアカウント作成は明らかに異常な行動である。
決済パターンの異常も重要な指標だ。通常とは異なる時間帯の大量決済・同じ金額の決済が連続して行われる・短期間での決済額の急増。こうしたパターンは盗難カード情報を使った不正決済やマネーロンダリング、詐欺の資金回収などを示唆している。
IPアドレスの分析も有効だ。同一のIPアドレスから複数のアカウントが作成されている・海外のIPアドレスからのアクセスが急増している・VPNやプロキシを経由した接続が多い。こうした兆候は組織的な不正行為を示している。特に日本国内向けのサービスであるにもかかわらず海外からのアクセスが多い場合は要注意だ。
アカウントの行動パターンにも特徴があり作成直後から活発に活動する短期間で大量のメッセージを送信する、同じ内容のメッセージを複数のユーザーに送る。これらはスパムアカウントやボットアカウントの典型的な行動となる。通常のユーザーは、アカウント作成後しばらくは様子を見ながら利用するものだ。
7-2 ネット情報が消える時代の裏取り方法
反社勢力は自らの活動の痕跡を消すことに長けている。ウェブサイトは突然閉鎖されSNSアカウントは削除されオンライン上の評判も操作される。こうした「証拠隠滅」に対抗するには情報を早期に保全し多角的に裏を取る必要がある。
ウェブサイトのアーカイブを活用することは基本となりInternet Archiveなどのサービスを使えば過去のウェブサイトの状態を確認できる。取引先企業のウェブサイトが過去にどのような内容だったのかいつ大幅に変更されたのか。こうした履歴を追うことで企業の変質を見抜ける。
SNSの投稿もスクリーンショットで保存しておくべきだ。怪しい勧誘メッセージ・不審な投稿・誇大広告。これらは後になって削除される可能性が高い。リアルタイムで証拠を保全しておけば後日問題が発覚した際の証拠となる。
ドメイン情報の調査も有効だ。WHOISデータベースでウェブサイトのドメイン登録者情報を確認できる。登録者名、登録日、連絡先。これらの情報からサイト運営者の実態が見えてくる。特に登録日が最近で登録者情報が匿名化されている場合は要注意だ。
オンラインレビューの信頼性も慎重に判断すべきで反社勢力は自社サービスに対して大量の偽レビューを投稿させる。短期間に集中して投稿された高評価レビュー・具体性に欠ける抽象的な賞賛・同じような文章パターンのレビュー。こうした不自然なレビューはサクラの可能性が高い。
複数の情報源を照合することも重要だ。企業のウェブサイトだけでなくSNS・ニュース記事・口コミサイト・業界団体のデータベース。さまざまな角度から情報を集め矛盾がないか確認する。一つの情報源だけを信じるのではなく総合的に判断する姿勢が求められる。
7-3 API型・自動化ツールによる実務対応
反社チェックを人手だけで行うには限界がある。取引先が数百、数千と増えればすべてを詳細にチェックすることは不可能だ。そこでAPIやAIを活用した自動化ツールの導入が不可欠となる。
反社チェックAPIを利用すれば取引先情報を入力するだけで自動的にデータベース照合が行われる。警察庁の暴力団データベース・新聞記事データベース・裁判記録データベースなど複数のソースを横断的に検索し該当情報があれば即座にアラートを発する。人手で行えば数時間から数日かかる作業が数秒で完了する。
継続的なモニタリングも自動化できる。一度チェックして問題なかった取引先でもその後に反社関連情報が出てくる可能性がある。APIを使った定期的な再チェックを自動実行すれば新たなリスクを早期に発見できる。例えば月次でのバッチチェック、あるいは新しい情報が追加されるたびにリアルタイムチェック。
取引パターンの異常検知も機械学習を使えば自動化できる。過去の正常な取引データから学習しそこから逸脱した取引を検知する。決済額の急増・頻度の変化・取引時間帯の異常。こうした変化を人間が常時監視することは不可能だがAIなら24時間365日稼働し続けられる。
ただし自動化ツールの判断を絶対視してはいけない。誤検知のリスクは常に存在する。AIがアラートを発した案件については必ず人間の専門家が最終確認を行う。逆にAIがクリアと判断した案件でも営業担当者が違和感を覚えたら改めて調査を行う。テクノロジーと人間の判断を組み合わせることが最も効果的なリスク管理となる。
■終章 企業は知らないうちに”反社の味方”にも”盾”にもなる
✓ 加担構造を断ち切ることが企業価値を守る
企業が反社ビジネスのインフラとなっている現実はもはや無視できない段階に達している。しかしこれは企業にとって危機であると同時に機会でもある。反社勢力との関係を断ち切ることは短期的にはコストがかかるかもしれない。しかし長期的には企業価値を守り高めることにつながる。
コンプライアンス体制が整っている企業は取引先や投資家からの信頼を得られる。金融機関からの融資も受けやすくなり優秀な人材も集まりやすくなる。逆に反社との関わりが発覚した企業は取引停止・融資打ち切り・人材流出といった連鎖的なダメージを受ける。長期的な企業価値という観点から見れば反社リスク管理への投資は極めて費用対効果の高い施策である。
ESG投資の観点からも反社リスク管理は重要性を増している。環境・社会・ガバナンスを重視する投資家は企業のコンプライアンス体制を厳しくチェックする。反社との関わりはガバナンスの欠如を示すシグナルとして受け取られ投資対象から外される。上場企業にとって反社リスク管理は株価を左右する重要な要素となっている。
サプライチェーン全体での取り組みも求められている。自社だけが清廉であっても取引先が反社と関わっていれば結局は自社にもリスクが及ぶ。業界全体で反社排除の基準を統一し情報を共有し協力して対応する。こうした集団的な取り組みが反社勢力を市場から排除する力となる。
✓ 反社チェックは”攻めのリスク管理”へ
従来の反社チェックは「問題を起こさないため」の守りの施策だった。しかしこれからは「企業価値を高めるため」の攻めの施策として位置づけるべきだ。厳格な反社チェック体制は企業の競争力の源泉となる。
取引先選定において反社チェックをしっかり行っている企業は結果的に優良な取引先とだけ付き合うことになる。反社勢力やそれに近い怪しい企業を排除することで健全なビジネスパートナーとの関係が深まる。これは長期的な事業の安定性と成長性を高める。
顧客からの信頼獲得にもつながる。「当社は厳格な反社チェックを実施しています」というメッセージは顧客に安心感を与える。特にBtoB企業においては取引先企業のコンプライアンス体制が契約の可否を左右する重要な要素となっている。反社チェックの徹底は営業上の強みとなる。
社員のモチベーション向上にも効果がある。「自分の会社は、コンプライアンスを重視している」という誇りが社員の帰属意識を高める。逆に反社との関わりが発覚すれば社員は会社への信頼を失う。優秀な人材を引きつけ定着させるためにも反社リスク管理は重要だ。
反社チェックを単なるコストではなく投資として捉える。そしてその投資効果を可視化し社内外に発信していく。こうした姿勢が企業の持続的成長を支える基盤となる。
✓ 全ての企業が反社のターゲットになり得る時代
「うちは小さな会社だから反社に狙われることはない」という考えはもはや通用しない。反社勢力にとって企業の大小は問題ではない。むしろ審査が甘く契約プロセスが簡素な中小企業こそが格好のターゲットなのだ。
デジタル化により反社ビジネスの裾野は広がっている。かつては暴力団組織が中心だったが今や個人や小規模グループでもデジタルツールを駆使すれば反社ビジネスを展開できる。その数は増え続けておりすべての企業がどこかで接点を持つ可能性がある。
グローバル化もリスクを複雑にしている。海外の反社組織が日本企業のサービスを利用するケースが増えている。言語の壁、法制度の違い、文化的背景の違いがリスク検知を困難にする。国内の反社チェックだけでなく国際的な視点でのリスク管理が必要となっている。
しかし悲観する必要はない。適切な知識と体制があれば反社リスクは管理可能だ。自社のサービスがどう悪用される可能性があるかを理解しそれに対する防御策を講じる。取引先を慎重に選定し継続的にモニタリングする。社員の意識を高め組織全体でリスクに対応する。こうした地道な取り組みの積み重ねが企業を守る。
反社勢力は常に隙を狙っている。しかし企業側が警戒を怠らず適切な対策を講じ続ければ彼らの侵入を防げる。「知らぬ間に加担してしまった」という事態を避けるために今日から行動を始めるべきだ。企業の未来は今日の意思決定にかかっている。
■よくある質問(FAQ)
Q:企業が「反社のインフラ」になるとはどういう意味ですか?
企業が意図していなくても、決済システム、クラウドサービス、物流、求人媒体などの正規サービスが反社ビジネスの部品として利用される状態を指します。直接取引がなくても、自社サービスが犯罪収益の回収、勧誘、情報管理、配送などに使われる可能性があります。
Q:従来型の反社チェックだけではなぜ不十分なのですか?
現代の反社勢力には、暴力団名簿や従来の反社データベースに掲載されていない非暴力型反社や新興の犯罪グループが含まれます。登記、所在地、役員名だけでは実質的支配者や事業実態を見抜けないため、取引履歴、報道情報、行政処分、周辺関係、デジタル上の行動パターンまで含めた確認が必要です。
Q:取引開始時だけでなく更新時にも反社チェックが必要な理由は何ですか?
取引開始時には問題がなかった企業でも、代表者交代、事業内容の変化、反社勢力による乗っ取り、取引内容の変質などにより後からリスクが発生することがあります。自動更新や長期取引では見直しの機会が失われやすいため、定期的な再チェックとモニタリングが重要です。
Q:自社サービスの悪用を防ぐには何から始めるべきですか?
まず、自社サービスがどのように悪用され得るかを洗い出すことが重要です。そのうえで、利用規約の整備、本人確認、取引額やアカウント作成数の制限、不審な利用パターンの検知、通報窓口の整備、契約解除ルールの明確化を進める必要があります。
Q:API型の反社チェックや自動モニタリングにはどのようなメリットがありますか?
取引先が増えるほど人手による確認には限界があります。API型の反社チェックを活用すれば、取引開始時の照合だけでなく、月次・日次・リアルタイムでの再チェックを自動化できます。新たな報道情報やリスク情報が追加された場合に早期発見しやすくなる点が大きなメリットです。
Q:中小企業やスタートアップでも反社リスク対策は必要ですか?
必要です。反社勢力は審査が甘く、契約プロセスが簡素な企業を狙う傾向があります。中小企業やスタートアップが最初の取引実績として利用され、その実績が別の企業への信用づけに使われることもあります。企業規模に関係なく、最低限の取引先確認と継続的なチェック体制が求められます。
記事出典元:JRMC(日本リスク管理センター)コラム
あなたの会社は”反社に育てられている”:気づかぬうちに加担してしまう企業の構造
※本記事の出典元であるJRMC(日本リスク管理センター)は、日本信用情報サービス株式会社(JCIS WEB DB® Ver.3)の販売代理店としてサービス提供を行っています。
 最新コラム