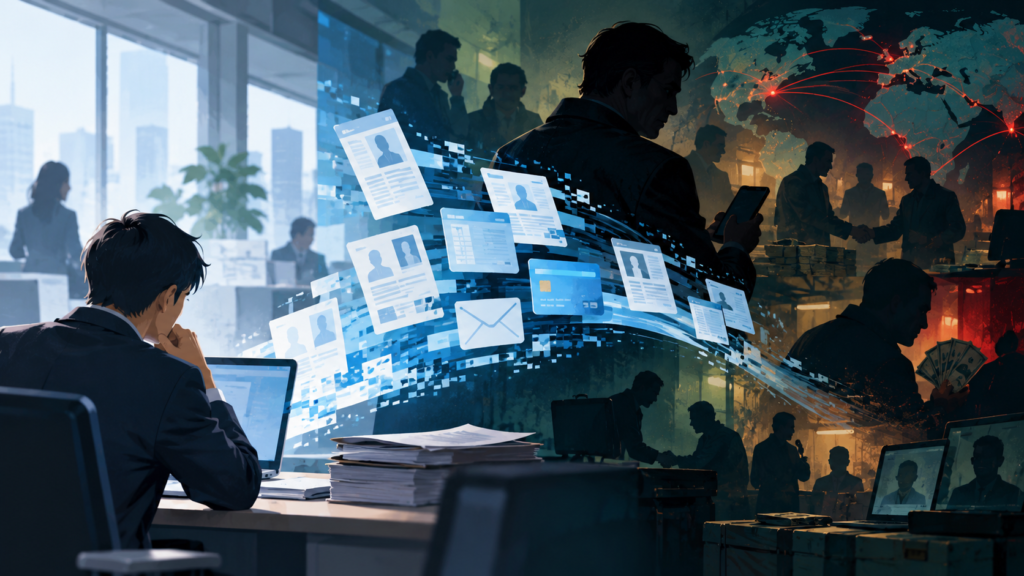
■はじめに|情報漏えいは「流出した時点」で終わらない
あなたの個人情報は今どこにあるのでしょうか。
個人情報保護委員会の年次報告によると2024年度に人情報取扱事業者等に係る個人データ漏えい等報告の処理件数は1万9,056件にのぼり過去最多となりました。2025年度も1万7,139件と前年度比1,917件減少するも、年間1万7,000件超。情報漏えいはもはや一部の企業だけの問題ではありません。
「出典:個人情報保護委員会「令和6年度・令和7年度 年次報告」。個人情報保護法第26条第1項に基づく個人データ漏えい等事案の報告処理件数。漏えいのほか、滅失・毀損およびそのおそれがある事案を含む。」
大規模な情報漏えい事件が報じられるたびに流出件数や企業の謝罪会見・再発防止策に注目が集まります。しかし流出した情報がその後どこへ渡り何に使われるのかまで報じられることはほとんどありません。
氏名・住所・電話番号・メールアドレス・生年月日。いずれも日常的に企業へ提供している情報ですがひとたび外部に流出すれば完全に回収することは事実上できません。デジタルデータは容易に複製でき一度第三者の手に渡るとどこまでコピーされ誰に転売されたのかを追跡することは極めて困難だからです。
企業にとっての「事故の終結」は、原因究明と再発防止策の公表・関係者への通知が済んだ時点かもしれません。しかし情報を流出させられた本人にとってのリスクはそこから始まることもあります。数カ月後・あるいは数年後に見覚えのない電話や巧妙な詐欺メールという形でそのリスクが表面化する可能性があるのです。
本コラムでは流出した個人情報がたどる経路とその先で情報を悪用する犯罪グループや反社会的勢力の存在・そして企業が取るべき対策について反社・コンプライアンスチェックの視点から考えます。
■流出した個人情報はどこへ行くのか?|個人情報が売買される「見えない市場」
不正アクセスや内部不正によって持ち出された個人情報の一部は犯罪者同士の取引を通じて第三者へ渡ることがあります。その代表的な場が一般的な検索エンジンではたどり着けない「ダークウェブ」と呼ばれる領域です。
ダークウェブ上の闇市場や掲示板では顧客名簿・メールアドレスとパスワードの組み合わせ・クレジットカード情報などがデータの種類や鮮度に応じて値付けされ取引されているとされています。また匿名性の高いメッセージアプリやSNSを介した名簿の売買も確認されており情報の流通経路は年々多様化しています。
ここで注意したいのは一件一件の情報が単独で使われるとは限らないという点です。ある企業から流出したメールアドレスと別の企業から流出した住所や電話番号さらにSNSで公開されている勤務先や家族の情報。これらが突き合わされることで一人の人物の生活像が驚くほど具体的に浮かび上がることがあります。断片的な情報でも組み合わせ次第で「狙いやすい相手」を選び出すための材料になり得るのです。
さらに流出情報には「寿命」がありません。数年前に流出した名簿が別の犯罪グループの手に渡って再び使われることもあります。住所や生年月日のように簡単には変わらない情報であればなおさらです。
もちろん流出したすべての情報が犯罪組織に渡るわけではありません。誤送信や紛失など第三者に悪用されないまま終わるケースも多くあります。ただし「悪用されていない」ことを確認する手段がない以上は流出した情報は悪用される可能性を前提に考える必要があります。
■個人情報を狙う犯罪グループの存在|流出情報は特殊詐欺や組織犯罪の道具になる
では流出した個人情報を実際に悪用するのは誰なのでしょうか。
まずその被害の大きさを数字で確認しておきましょう。警察庁の統計(確定値)によると2025年の特殊詐欺の認知件数は2万7,832件・被害額は1,423億1,000万円に達しいずれも過去最悪を記録しました。被害額は前年のほぼ2倍で1日あたりに換算すると約3億9,000万円が詐欺によって奪われている計算になります。なかでも警察官を名乗って「あなたの口座が犯罪に使われている」などと告げ現金や送金をだまし取る「ニセ警察詐欺」が急増しました。
こうした犯罪の担い手として近年特に注目されているのが「匿名・流動型犯罪グループ」通称「トクリュウ」です。
トクリュウはSNSや求人サイトで「高額バイト」「即日即金」などとうたって実行役を募り匿名性の高い通信手段で指示を出しながら犯罪を行うグループを指します。メンバー同士が互いの素性を知らないまま犯行のたびに離合集散を繰り返すのが特徴です。特殊詐欺・強盗・組織的な窃盗などさまざまな犯罪への関与が指摘されています。
こうしたグループにとって個人情報は犯行の起点です。特殊詐欺では名簿をもとに電話をかける相手が選ばれます。住所や家族構成・資産状況を推測できる情報があればより確実に金銭を引き出せる相手を絞り込めます。こうした情報が強盗事件の標的選定に使われた可能性も報じられています。
一方で暴力団を中心とする従来型の反社会的勢力も組織犯罪の資金獲得源として特殊詐欺などに関与してきたことが知られています。暴力団対策法や各都道府県の暴力団排除条例によって活動が制約されるなか表立った活動を控え実態を隠して資金を得る傾向が強まっていると指摘されています。
ここで暴力団とトクリュウは同一の存在ではないことを押さえておく必要があります。暴力団は明確な組織と序列を持つ団体でありトクリュウは流動的で匿名性の高いネットワークです。ただしトクリュウの中核的な人物と暴力団との間に資金や人的なつながりがあるケースも指摘されており両者の境界は必ずしも明確ではありません。トクリュウが得た犯罪収益の一部が暴力団などの反社会的勢力に流れている可能性も捜査当局によって指摘されています。
流出した個人情報
→
匿名性の高い犯罪グループ
→
反社会的勢力の資金源
つまり流出した個人情報は匿名性の高い犯罪グループを経由して最終的に反社会的勢力の資金源になり得るということです。情報漏えいと反社会的勢力の問題は決して無関係ではありません。
■企業の情報漏えいが生む二次被害|一度の流出が次の犯罪を呼ぶ
情報漏えいの被害は流出そのものにとどまりません。流出した情報を足がかりにした「二次被害」が顧客と企業の双方に深刻な影響を及ぼします。
典型的なのは流出した電話番号やメールアドレスを使った詐欺電話や不審メールです。「先日の情報漏えいの件で補償手続きが必要です」と企業の担当者を装って連絡し口座情報や暗証番号を聞き出す手口は実際に繰り返し注意喚起されています。漏えいを公表した企業の名前そのものが詐欺の信ぴょう性を高める道具に使われてしまうのです。
また銀行やカード会社・通販サイトなど実在の企業を装ったフィッシングメールも流出情報によって精度が高まります。本物の氏名や購入履歴・利用しているサービス名が記載されていれば受け取った人が本物の連絡だと信じてしまう可能性は格段に高まります。特定の個人や企業を狙い撃ちする標的型の詐欺やビジネスメール詐欺もこうした情報を下地にしています。
二次被害が発生すれば企業は顧客への補償や問い合わせ対応・原因調査などの直接的なコストを負います。2022年4月に施行された改正個人情報保護法により一定の漏えい等が発生した場合には個人情報保護委員会への報告と本人への通知が義務化されており対応を誤れば行政上の措置を受ける可能性もあります。
しかしより深刻なのは信頼の損失です。「あの会社に情報を預けたせいで詐欺の被害に遭った」という評判は金銭的な損失以上に長く企業ブランドを傷つけます。取引先から情報管理体制を問われ取引の見直しを求められることもあるでしょう。情報漏えい対策は顧客の安全を守ると同時に企業の存続そのものを守る取り組みでもあるのです。
■情報を預ける取引先は本当に安全か?|外部委託先に潜む見落としやすいリスク
ここからは企業の実務に目を向けてみましょう。
情報漏えいというと外部からのサイバー攻撃を真っ先に思い浮かべるかもしれません。しかし実際には従業員や元従業員による内部不正・委託先の管理不備・無断で行われた再委託など「人」や「取引関係」に起因する漏えいも少なくありません。過去には業務委託先の従業員が大量の顧客情報を持ち出し名簿業者に売却した事件も起きています。また2024年度に漏えい等報告が急増した主な要因も多くの企業が利用していた業務支援システムの運営会社が不正アクセスを受けたことでした。一社のトラブルが取引のある多数の企業へ一斉に波及する。これが委託関係に潜むリスクの怖さです。
現代の企業活動ではコールセンター・システム開発・保守・データ入力・発送代行・クラウドサービスなど顧客情報を扱う業務の多くを外部に委託しています。個人情報保護法でも委託元には委託先を適切に監督する義務が定められており委託先で起きた漏えいであっても委託元の責任が問われることになります。
委託先を選ぶ際に多くの企業は情報セキュリティ体制を確認します。プライバシーマークやISMS認証の有無・アクセス管理やログ管理の状況などです。これらは欠かせない確認項目ですがそれだけでは見えないリスクもあります。
たとえばその会社の経営者や実質的な支配者は誰なのか。過去に不祥事や法令違反はないか。事業の実態は登記や会社案内の内容と一致しているか。さらに業務が再委託される場合に再委託先や関係会社はどのような企業なのか。取引関係が不透明なまま顧客情報を預けてしまえば情報が意図しない相手の手に渡るリスクを自ら抱え込むことになります。
また確認は契約前の一度きりでは不十分です。契約後に経営陣が入れ替わる・株主が変わる・不祥事が発覚するなど取引先の状況は変化します。契約時には問題がなかった相手でも数年後には状況が大きく変わっている可能性があります。
情報セキュリティの評価
取引先の信用・コンプライアンス調査
情報セキュリティの評価と取引先の信用・コンプライアンス調査。この二つを両輪として運用することが情報を預ける相手を見極めるうえで重要です。
■反社・コンプライアンスチェックで確認すべきこと|企業を守るための「相手を知る」視点
取引先の信用やコンプライアンス上のリスクを把握する手段の一つが反社・コンプライアンスチェックです。
政府が2007年に公表した「企業が反社会的勢力による被害を防止するための指針」や各都道府県の暴力団排除条例により企業には反社会的勢力との関係を遮断する取り組みが求められています。多くの企業が契約書に暴力団排除条項を盛り込み取引開始前に相手方の確認を行っているのはそのためです。
反社・コンプライアンスチェックではまず取引先企業そのものが反社会的勢力と関係を持っていないかを確認します。あわせて代表者や役員・必要に応じて主要株主などの関係者についても確認し表向きの会社名だけでは見えない人的なつながりを把握します。
次に新聞記事やウェブ上の報道などから過去の逮捕歴や行政処分・不祥事・訴訟などのネガティブ情報を確認します。反社会的勢力との直接的な関係だけでなく法令違反や不正の履歴はその企業のコンプライアンス意識や管理体制を推し量る重要な手がかりになります。
注意したいのはインターネット検索だけに頼った確認には限界があるという点です。検索結果には同姓同名の別人の情報や根拠のない書き込みが混在します。反対に重要な情報が検索上位に表示されないこともあります。報道記事データベースや専門機関の情報などを活用し複数の情報源から多角的に確認することで判断の精度は高まります。
そしてチェックは取引開始時だけでなく継続取引においても定期的に実施することが大切です。前章で述べたとおり取引先の状況は時間とともに変化するからです。
なお反社チェックそのものは情報漏えいを直接防止する仕組みではありません。しかし取引先のコンプライアンス上のリスクを把握しておくことで大切な顧客情報を誰に預けるのかという判断の材料を増やすことができます。不透明な相手との取引を未然に避けることは結果として情報が犯罪組織へ流れるリスクを下げることにもつながるのです。
■まとめ|守るべきは情報だけでなく、企業と社会の信頼
流出した個人情報は闇市場で売買され・組み合わされ・ときには何年も経ってから特殊詐欺や組織犯罪の道具として使われます。その先には匿名・流動型犯罪グループや資金源を求める反社会的勢力の影が見え隠れしています。
だからこそ情報漏えい対策はシステムを強化するだけでは完結しません。ファイアウォールや暗号化・アクセス制御といった技術的な対策は不可欠ですがそれと同じくらい重要なのが情報にアクセスできる人や企業・外部委託先を適切に管理することです。
情報漏えいを防ぐためには情報そのものを守る技術的対策に加えその情報を誰に託すのかを見極めることも重要です。反社・コンプライアンスチェックは企業が信頼できる取引関係を築くためのリスク管理の一つなのです。
顧客の情報を守ることは顧客の生活を守ることであり犯罪の資金源を断ち・社会全体の安全を守ることにもつながります。自社の取引先管理をいま一度見直してみてはいかがでしょうか。
■よくある質問(Q&A)
Q1.流出した個人情報はどこで売買されているのですか?
A.代表的なのは一般的な検索エンジンではアクセスできないダークウェブ上の闇市場や掲示板です。そのほか匿名性の高いメッセージアプリやSNSを介した名簿の売買も確認されています。一度流通した情報は複製されて広がるため完全に回収することは困難です。
Q2.流出した情報は具体的にどのような犯罪に悪用されますか?
A.特殊詐欺の標的選び実在の企業を装ったフィッシングメール・なりすましによる不正ログインや不正購入などが代表例です。住所や家族構成・資産状況を推測できる情報が組み合わさると強盗などの標的選定に使われるおそれも指摘されています。
Q3.トクリュウと暴力団は同じものですか?
A.同じではありません。暴力団は明確な組織と序列を持つ団体ですがトクリュウ(匿名・流動型犯罪グループ)はSNSなどで集めた実行役が犯行ごとに離合集散する流動的なネットワークです。ただしトクリュウと暴力団の間に資金や人的なつながりがあるケースも指摘されており犯罪収益が反社会的勢力に流れている可能性もあります。
Q4.委託先から情報が漏えいした場合は委託元の企業にも責任はありますか?
A.個人情報保護法では委託元に委託先を適切に監督する義務が定められています。委託先で漏えいが起きた場合でも委託元が監督責任を問われる可能性があります。委託先の選定時と契約期間中の両方で管理体制を確認することが重要です。
Q5.反社チェックをすれば情報漏えいは防げますか?
A.反社チェックは情報漏えいを直接防止する仕組みではありません。ただし取引先や委託先の反社会的勢力との関係や不祥事の履歴を把握することで情報を預けてよい相手かどうかの判断材料が増えます。技術的なセキュリティ対策と組み合わせることでより実効性の高いリスク管理につながります。
Q6.反社チェックは取引開始時に一度行えば十分ですか?
A.十分とはいえません。契約後に経営者や株主が変わる・不祥事が発覚するなど取引先の状況は変化します。継続取引においても定期的にチェックを行うことが推奨されます。
Q7.インターネット検索だけで反社チェックはできますか?
A.簡易的な確認には役立ちますが限界があります。同姓同名の別人の情報や根拠のない書き込みが混在するほか重要な情報が検索結果に表示されないこともあります。報道記事データベースや専門機関の情報など複数の情報源を用いて多角的に確認することが望ましいでしょう。
記事出典元:JRMC(日本リスク管理センター)コラム
流出した個人情報はどこへ行く?――情報漏えいの先に潜む反社会的勢力の影
※本記事の出典元であるJRMC(日本リスク管理センター)は、日本信用情報サービス株式会社(JCIS WEB DB® Ver.3)の販売代理店としてサービス提供を行っています。
 最新コラム